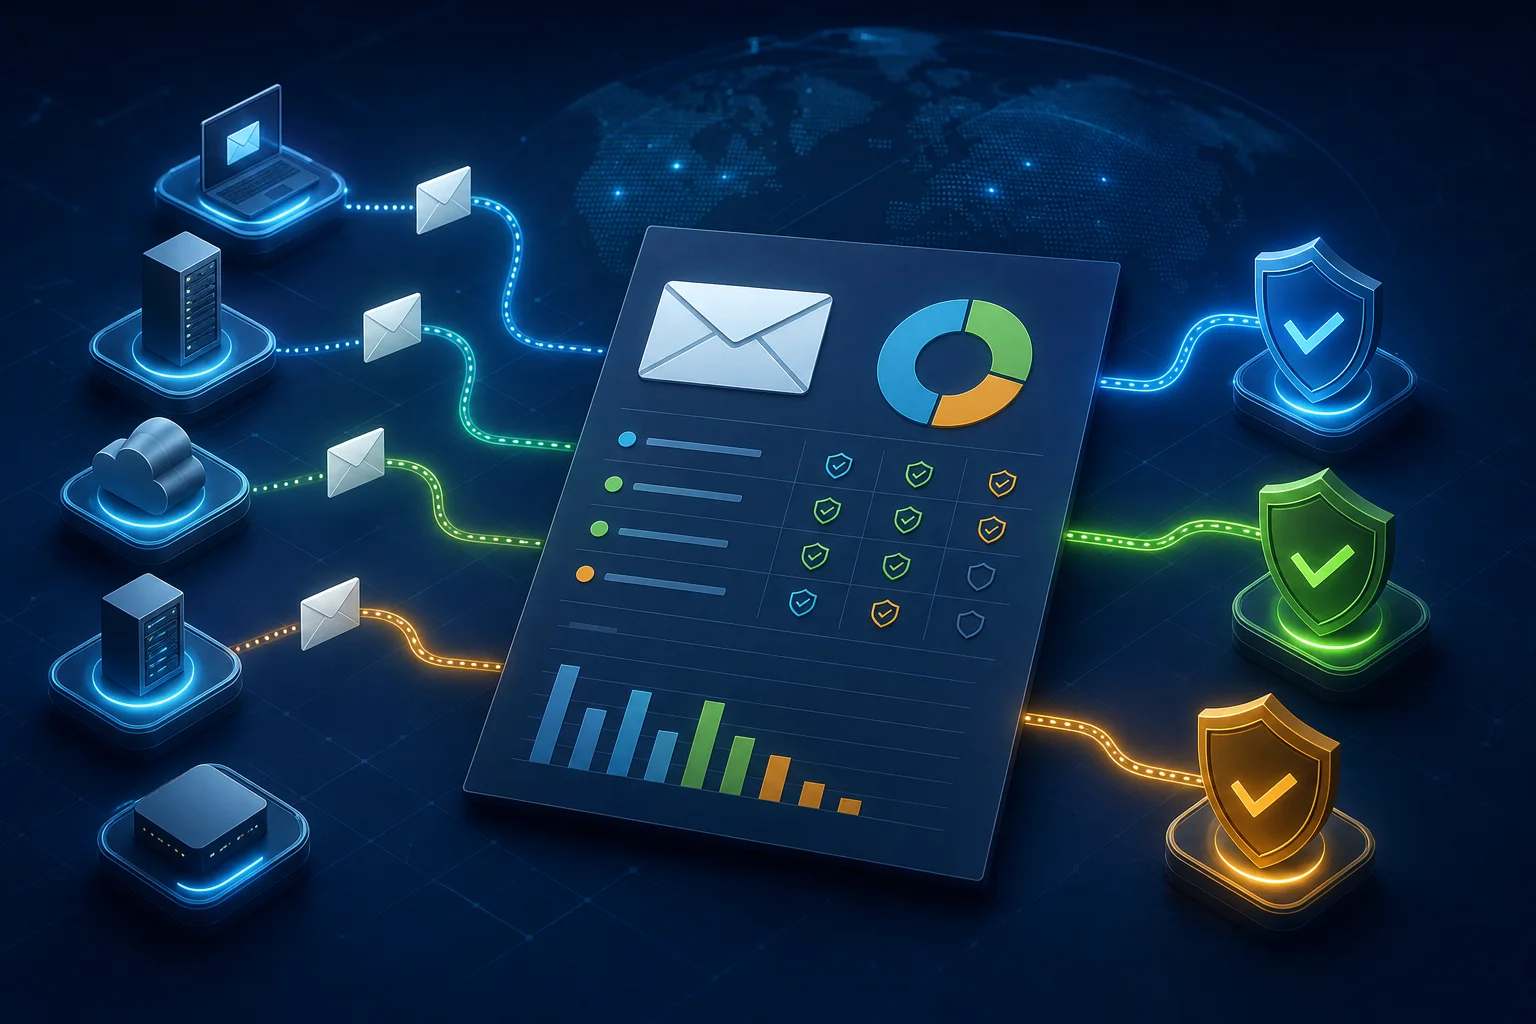
DMARC kaydındaki rua adresine gelen aggregate raporlar, alan adınız adına posta gönderen kaynakları özetler. Rapor genellikle sıkıştırılmış XML dosyasıdır; mesaj içeriğini değil kaynak IP, adet, SPF/DKIM değerlendirmesi ve uygulanan politikayı taşır.
Raporun kapsamını doğrulayın
<report_metadata>
  <org_name>receiver.example</org_name>
  <date_range>
    <begin>1780272000</begin>
    <end>1780358400</end>
  </date_range>
</report_metadata>
begin ve end Unix zaman damgasıdır. Aynı döneme ait farklı alıcı raporlarını ayrı kaynaklar olarak değerlendirin; sayıları doğrudan tek toplam sanmayın.
policy_published bölümünü DNS kaydınızla karşılaştırın
<policy_published>
  <domain>example.com</domain>
  <p>quarantine</p>
  <pct>100</pct>
</policy_published>
Raporun hangi DMARC politikası altında üretildiğini doğrulayın. DNS kaydı sonradan değiştiyse eski raporda önceki politika görülebilir.
Her satırda kaynak IP ve sayıyı okuyun
<row>
  <source_ip>192.0.2.25</source_ip>
  <count>842</count>
  <policy_evaluated>
    <disposition>none</disposition>
    <dkim>pass</dkim>
    <spf>pass</spf>
  </policy_evaluated>
</row>
count bu kombinasyonda görülen mesaj sayısıdır. IP'yi meşru gönderim sistemleri, SaaS servisleri ve bilinmeyen kaynaklar olarak sınıflandırın.
Pass sonucunda hizalamayı unutmayın
SPF veya DKIM doğrulamasının teknik olarak geçmesi DMARC için tek başına yeterli değildir; doğrulanan alanın görünen From alanıyla hizalanması gerekir. auth_results bölümündeki domain ile header_from değerini karşılaştırın.
Disposition her zaman doğrudan politikanızı yansıtmayabilir
none, quarantine veya reject alıcı tarafından uygulanan sonucu gösterir. Forwarding, mailing list veya yerel politika nedeniyle override bilgileri bulunabilir. Başarısız kaydı hemen saldırı saymadan neden alanını inceleyin.
Önce en yüksek hacimli bilinmeyen kaynakları araştırın
Meşru servis eksik SPF include, yanlış envelope domain veya DKIM imzası nedeniyle başarısız olabilir. DNS'e yeni kaynak eklemeden önce servis sahibini doğrulayın. Tanımadığınız IP için politika gevşetmek spoofing korumasını zayıflatır.
Başvuru: RFC 7489 DMARC aggregate raporları.
Benzer Yazılar
Yorumlar (0)
Yorum Yap
Sponsorlar
MOBİL UYGULAMA